Non. Et le problème n’est pas la qualité du moteur : il est contractuel. Lorsqu’un collaborateur colle un texte dans un service de traduction grand public, il transmet une information de l’entreprise à un tiers avec lequel aucun engagement n’a été conclu — ni sur la conservation, ni sur la réutilisation, ni sur l’accès. Les conséquences relèvent de deux régimes distincts qu’il faut traiter séparément : le RGPD lorsque le document contient des données personnelles, et le secret des affaires lorsqu’il contient une information stratégique. Cet article expose les mécanismes en jeu ; l’appréciation de votre situation propre relève de votre délégué à la protection des données et de vos conseils juridiques.
En bref : ce qu’il faut retenir
- Un service gratuit n’est pas un service sans contrepartie : les conditions d’utilisation prévoient généralement une conservation des contenus et, selon les cas, leur réutilisation.
- La différence entre version gratuite et version professionnelle n’est pas le moteur : c’est le contrat. Vous n’achetez pas une meilleure traduction, vous achetez des engagements opposables.
- Au sens du RGPD, un outil de traduction qui traite vos documents est un sous-traitant, ce qui suppose un acte juridique au titre de l’article 28. Un collaborateur qui colle un texte n’en a conclu aucun.
- Le risque le moins connu ne relève pas du RGPD mais du secret des affaires : sans mesures de protection raisonnables, une information peut perdre sa qualification juridique protégée.
- Le cadre juridique des transferts vers les États-Unis est en vigueur mais instable : deux dispositifs successifs ont déjà été invalidés en dix ans, et le cadre actuel fait l’objet d’un pourvoi pendant.
Que deviennent vos données dans un outil gratuit ?
Ce que prévoient les conditions d’utilisation
Une gratuité suppose une contrepartie. Dans la plupart des services grand public, cette contrepartie prend la forme d’une licence d’utilisation consentie sur les contenus transmis, assortie d’une conservation dont la durée et la finalité varient. Certains services réservent explicitement le droit d’exploiter les contenus soumis pour améliorer leurs modèles ; d’autres l’excluent dans leurs offres payantes mais pas dans leurs versions libres.
Le point déterminant n’est pas de savoir ce que chaque éditeur fait précisément — cela change et se vérifie au cas par cas. Le point déterminant est que vous ne disposez d’aucun moyen d’exiger quoi que ce soit : sans contrat, vous n’avez ni droit d’audit, ni engagement de suppression, ni recours en cas de manquement. Vous acceptez des conditions unilatérales, modifiables sans votre accord.
Version gratuite ou professionnelle : ce qui change réellement
Souvent, pas le moteur. Les offres professionnelles des principaux éditeurs reposent fréquemment sur la même technologie que leurs versions libres. Ce qui change tient entièrement au cadre juridique : engagement de non-réutilisation des contenus, suppression après traitement, contrat de sous-traitance conforme, localisation des traitements, traçabilité des accès, responsabilité en cas d’incident.
Autrement dit : en passant à une offre professionnelle, vous n’achetez pas une meilleure traduction. Vous achetez un contrat. C’est précisément ce que la version gratuite ne contient pas, et c’est ce qui la rend inutilisable en contexte professionnel dès que le document sort du domaine public.
Ce que dit le RGPD
Un outil de traduction est un sous-traitant
Dès qu’un document contient des données personnelles — un nom, une adresse, un numéro de dossier, un bulletin de paie, un dossier client —, l’outil qui le traite agit comme sous-traitant au sens du RGPD. L’article 28 impose que cette relation soit encadrée par un acte juridique définissant l’objet, la durée, la nature du traitement et les obligations du sous-traitant.
Or un collaborateur qui colle un texte dans une interface web n’a conclu aucun acte de ce type. L’entreprise reste pourtant responsable du traitement : c’est elle, et non le salarié, qui répond du manquement devant l’autorité de contrôle. C’est la raison pour laquelle la question ne se règle pas par une consigne orale mais par une politique écrite.
Où sont hébergées vos données ? L’état du droit en 2026
La plupart des services grand public sont opérés par des entreprises américaines, ce qui place la question sur le terrain des transferts hors Union européenne. Le cadre applicable est aujourd’hui en vigueur, mais son histoire invite à ne pas construire une politique documentaire qui en dépende.
Les repères à connaître :
- Le Data Privacy Framework, adopté par décision d’adéquation de la Commission européenne le 10 juillet 2023, permet les transferts vers les entreprises américaines qui y sont certifiées, sans garanties supplémentaires.
- Le 3 septembre 2025, le Tribunal de l’Union européenne a rejeté le recours en annulation dirigé contre cette décision, confirmant la validité du cadre.
- Un pourvoi est actuellement pendant devant la Cour de justice de l’Union européenne, dont les moyens ont été publiés au Journal officiel.
- Côté américain, une décision de la Cour suprême du 29 juin 2026 relative à la révocation des dirigeants d’agences indépendantes soulève des interrogations sur l’autorité de contrôle qui constitue l’un des piliers du dispositif.
Deux mécanismes successifs ont déjà été invalidés par la Cour de justice en dix ans, en 2015 puis en 2020. La lecture opérationnelle est simple : le cadre actuel autorise certains transferts aujourd’hui, mais une entreprise prudente conçoit sa politique de traduction de manière à ne pas avoir à la reconstruire si l’édifice évoluait à nouveau.
Une nuance importante par ailleurs : la certification d’un éditeur concerne son offre contractuelle. Elle ne couvre pas un usage effectué hors contrat, via une version gratuite, par un collaborateur agissant sans mandat.
Quand l’usage d’un outil gratuit devient une violation à notifier
C’est le point que les directions découvrent le plus tard. Une violation de données ne suppose ni piratage ni malveillance : la divulgation non autorisée de données personnelles à un tiers en constitue une. Transmettre un fichier RH ou un dossier client à un service non encadré peut donc, selon les circonstances, relever de l’article 33 du RGPD, qui impose une notification à l’autorité de contrôle dans les 72 heures, et de l’article 34 lorsque le risque pour les personnes est élevé.
L’appréciation dépend de la nature des données et du contexte, et se conduit avec votre délégué à la protection des données. Mais le simple fait que la question doive être posée illustre la disproportion entre le gain — quelques minutes — et l’exposition.
Le risque que personne ne vous signale : le secret des affaires
C’est l’angle mort de ce sujet, et il ne relève pas du RGPD. Un document peut ne contenir aucune donnée personnelle et représenter malgré tout l’actif le plus sensible de l’entreprise : une grille tarifaire, un dossier de réponse à appel d’offres, une note de cadrage sur une acquisition, un cahier des charges technique.
La protection du secret des affaires, instaurée par la directive européenne de 2016 et transposée en droit français par la loi du 30 juillet 2018, repose sur trois conditions cumulatives. L’information doit ne pas être généralement connue, tirer sa valeur commerciale de ce caractère secret, et — troisième condition — avoir fait l’objet de mesures de protection raisonnables de la part de son détenteur légitime.
C’est cette troisième condition qui pose problème. Si vos propres collaborateurs transmettent régulièrement des documents stratégiques à des services tiers sans aucun encadrement, la question se pose de savoir si des mesures de protection raisonnables étaient effectivement en place. Le jour où vous cherchez à agir contre un concurrent qui exploite votre information, c’est le fondement même de votre action qui peut être discuté.
Ce n’est donc pas seulement une amende que vous risquez : c’est votre capacité à vous défendre. Et contrairement au RGPD, ce risque ne se manifeste jamais lors d’un contrôle — il se manifeste au contentieux, plusieurs années plus tard, au pire moment.
Quels contenus peuvent passer par un outil gratuit ?
La règle de décision tient à une question : cette information est-elle déjà publique ? Si oui, la transmettre à un tiers ne crée aucune exposition nouvelle. Si non, la réponse est négative.
| Type de contenu | Exemples | Outil grand public ? |
|---|---|---|
| Information déjà publiée | Site web en ligne, communiqué diffusé, plaquette publique | Sans enjeu de confidentialité |
| Contenu interne banal, sans donnée personnelle | Note d’organisation, compte rendu sans nom | À encadrer par une règle écrite |
| Document contenant des données personnelles | Dossier RH, fichier client, document médical | Jamais |
| Document couvert par un engagement de confidentialité | Pièce reçue sous NDA, livrable client | Jamais — manquement contractuel direct |
| Information stratégique non publiée | Grille tarifaire, réponse à appel d’offres, projet d’acquisition, R&D | Jamais — secret des affaires |
| Document juridique ou réglementaire | Contrat, statuts, dossier d’homologation | Jamais |
Un point mérite d’être souligné sur la quatrième ligne : lorsqu’un document vous a été confié par un client sous accord de confidentialité, le transmettre à un service tiers constitue un manquement contractuel envers ce client, indépendamment de toute question de protection des données. C’est le scénario qui abîme le plus durablement une relation commerciale.
Ce qui arrive concrètement : un précédent documenté
En 2017, l’utilisation d’un service de traduction en ligne gratuit par des collaborateurs d’un grand groupe énergétique norvégien a conduit à rendre publiquement accessibles et indexables par les moteurs de recherche des documents internes : correspondances, éléments contractuels, documents relatifs à des situations individuelles.
Aucun piratage n’était en cause. Le service avait fonctionné exactement comme ses conditions le prévoyaient. C’est ce qui rend ce précédent instructif : le risque ne réside pas dans une défaillance, mais dans un fonctionnement normal dont personne n’avait lu les termes.
Cinq règles pour une charte d’usage interne
- Classez avant de traduire. Trois niveaux suffisent : public, interne, confidentiel. Sans classification préalable, aucune règle n’est applicable par un collaborateur pressé.
- Formalisez l’interdiction par écrit. Une consigne orale n’a pas la même valeur qu’une politique documentée. Au regard du secret des affaires, une interdiction non écrite se défend mal comme mesure de protection raisonnable.
- Fournissez une alternative. Une interdiction sans solution de remplacement est contournée dans les quinze jours. C’est la règle la plus souvent oubliée, et celle qui détermine le succès de toutes les autres.
- Vérifiez le contrat, pas la notoriété de l’éditeur. Les points à contrôler : existence d’un contrat de sous-traitance au sens de l’article 28, localisation des traitements, engagement de non-réutilisation, durée de conservation, recours à des sous-traitants ultérieurs.
- Tracez. Savoir quels documents sont sortis, quand et vers qui, est la condition d’une réaction utile en cas d’incident.
Bon à savoir
La réaction que nous rencontrons le plus souvent, lorsque nous soulevons ce sujet auprès d’une direction, est de considérer qu’il s’agit d’un problème de discipline interne. Ce n’en est pas un. Un collaborateur qui colle un paragraphe dans un outil gratuit ne cherche pas à contourner une règle : il cherche à comprendre un document reçu en néerlandais un vendredi soir, et il utilise le seul outil disponible. Tant qu’aucune alternative encadrée n’existe, la pratique se poursuivra quelle que soit la fermeté de la note de service. Notre recommandation est donc toujours la même, et elle est déceptivement simple : commencez par fournir la solution, et formalisez l’interdiction ensuite. Dans l’ordre inverse, vous obtenez une politique respectée sur le papier et contournée dans les faits — c’est-à-dire le pire des deux mondes, puisque vous croyez le sujet traité.
Ce que vous êtes en droit d’exiger d’un prestataire
Quatre questions suffisent à évaluer un fournisseur de services linguistiques sur ce terrain :
- Où mes documents sont-ils stockés, et sur quelle infrastructure ?
- Acceptez-vous de signer mon accord de confidentialité, et non seulement le vôtre ?
- Un contrat de sous-traitance au sens de l’article 28 du RGPD est-il proposé ?
- Mes contenus sont-ils susceptibles d’être réutilisés à quelque fin que ce soit ?
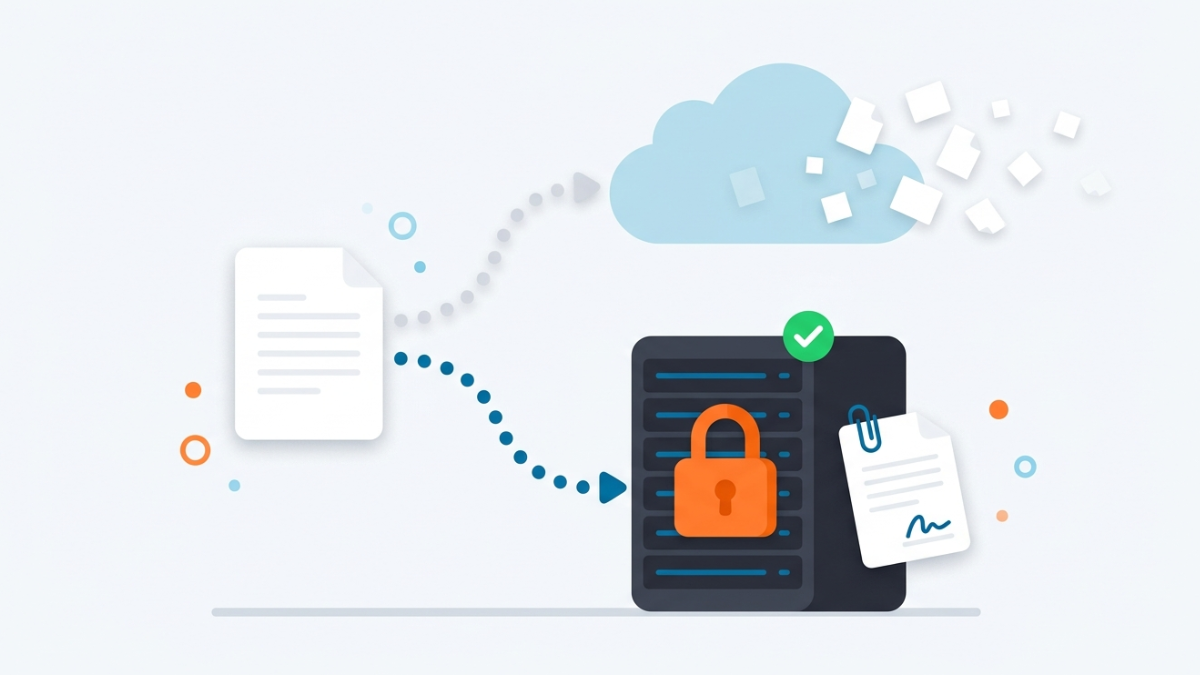
Chez Alphatrad, les documents confiés ne transitent pas par des services en ligne tiers : ils sont hébergés sur des serveurs physiques dont nous sommes propriétaires. Nous signons les accords de confidentialité imposés par nos clients, et un contrat de sous-traitance au sens de l’article 28 du RGPD encadre les prestations impliquant des données personnelles. Ces éléments doivent figurer dans votre contrat, pas seulement dans une page commerciale — chez nous comme chez tout autre prestataire.
Un besoin de traduction sur des documents sensibles ?
Alphatrad traite les documents confiés sur ses propres serveurs, sans passage par des services en ligne tiers, et encadre contractuellement chaque prestation. Indiquez-nous la nature de vos documents et vos exigences de confidentialité : nous vous transmettons le cadre contractuel applicable avant même l’établissement du devis.